हां, अब तक की जांच में यही सामने आया है कि एक इंजीनियर का लैपटॉप सबसे पहले हैक किया गया।
इसके बाद हैकरों ने उस लैपटॉप की मदद से सर्विस कंटेनर तक पहुंच बना ली और दनादन विड्रॉल शुरू कर दिया।
खास बात है कि यह साइबर अटैक किसी बाहरी सिस्टम की कमजोरी नहीं, बल्कि एक इंटरनल चूक का नतीजा है। आमतौर पर क्रिप्टोकरंसी को हैंडल करने वाली सस्थाएं सबसे मजबूत सिक्योरिटी का इस्तेमाल करती हैं।
दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज (बाइनेंस) पर साइबर अटैक ने दुनियाभर के लोगों की चिंता बढ़ा दी है। इस घटना के बाद क्रिप्टो में इन्वेस्ट करने वालों के मन में सवाल उठ रहे हैं कि अब इसमें इन्वेस्ट करना कितना सेफ है?
एक्सचेंज के फाउंडर ने कहा है कि यह घटना बाइनेंस पर एक हैक-अटैक की तरह लग रही है। इससे हुए नुकसान का कुल अनुमान 6.3 अरब डॉलर (करीब 60 हजार करोड़ रुपये) लगाया गया है।
हालांकि, अभी पूरी तरह साफ नहीं है कि हैकर्स ने कितना नुकसान पहुंचाया है। बाइनेंस ने भी आधिकारिक तौर पर यह पुष्टि नहीं की है कि फंड चोरी हुए या नहीं। कंपनी का कहना है कि उसकी टीमें इस समस्या को सुलझाने के लिए दिन-रात काम कर रही हैं।
कंपनी ने अपने X अकाउंट पर लिखा कि कुल अनुमानित नुकसान लगभग 6.3 अरब डॉलर का है। कंपनी ने प्रभावित एसेट्स को फ्रीज करने के लिए ब्लॉकचेन पार्टनर्स के साथ मिलकर काम किया है, और लगभग 3 अरब डॉलर की राशि ऑन-चेन फ्रीज की जा चुकी है।
कैसे हुआ साइबर अटैक?
कंपनी ने लिखा कि बाइनेंस की शुरुआती जांच से पता चलता है कि इस सुरक्षा घटना में शायद एक डेवऑप्स (DevOps) इंजीनियर का लैपटॉप शामिल है, जो हैक हो गया था। इसकी मदद से हमलावर ने एक सर्विस कंटेनर तक पहुंच बना ली और अनऑथराइज्ड विड्रॉल ट्रांजैक्शन कर दिए।'
रिपोर्ट्स के अनुसार बाइनेंस पर यह साइबर अटैक 29 अक्तूबर को हुआ। हैकर्स को यह बात अच्छी तरह पता थी कि बाइनेंस के मेन सर्वर या ब्लॉकचेन की मेन वॉल को ब्रीच करना नामुमकिन है। इसलिए उन्होंने इंटरनल रास्ते का यूज किया।
हैकर्स ने बाइनेंस के सिस्टम पर डायरेक्ट अटैक करने के बजाय कंपनी के एक डेवऑप्स इंजीनियर के लैपटॉप को हैक किया। हैक किए गए लैपटॉप के जरिए हैकर्स को बाइनेंस के सर्विस कंटेनर, यानी सिस्टम का वो हिस्सा जहां से ट्रांजैक्शन कमांड दिए जाते हैं, का एक्सेस मिल गया।
कैसे किया टारगेट: इंजीनियर→ लैपटॉप → सर्विस कंटेनर → एक्सेस मिल गया
ब्लॉकचेन डेटा ट्रैकर्स ZachXBT की जांच से पता चला कि हैकर्स ने बाइनेंस-14 नाम के हॉट वॉलेट को अपना निशाना बनाया। हैकर्स ने EIP-7702 नाम के एक स्मार्ट कॉन्ट्रैक्ट प्रोटोकॉल का यूज किया। इसके जरिए उन्होंने बाइनेंस के वॉलेट को ही एक स्वीपर में बदल दिया। ये स्वीपर अपने आप सारा फंड दूसरे खाते में भेजने लगा।
हैकिंग का पता लगने से पहले, महज 3 मिनट 24 सेकंड के भीतर हैकर्स ने 1,67,464 से ज्यादा एथेरियम (ETH) और 1.6 बिलियन USDT स्टेबलकॉइन सहित 63 अन्य टोकन अनऑथराइज्ड रूप से निकाल लिए।
हैकिंग पर क्या कह रही कंपनी
हालांकि कंपनी को ऐसा कोई सबूत नहीं मिला है जिससे पता चले कि किसी वॉलेट की प्राइवेट की (private key) लीक हुई है। बाइनेंस ने कहा कि जांच पूरी होने और फैक्ट्स के 'पूरी तरह से वेरिफाई' हो जाने के बाद, वह और अधिक टेक्निकल जानकारी शेयर करेगा।
गुरुवार को पहले एक अलग पोस्ट में कंपनी ने लिखा था कि हमारी टीमें लॉ एन्फोर्समेंट एजेंसियों, जारीकर्ताओं, ब्लॉकचेन इंटेलिजेंस फर्मों और इंडस्ट्री पार्टनर्स के साथ मिलकर काम कर रही हैं, ताकि बाकी एसेट्स का पता लगाकर उन्हें फ्रीज किया जा सके।
बाइनेंस ने यह भी बताया कि सिक्योरिटी चेक करने, फंड फ्रीज करने और कानून प्रवर्तन एजेंसियों के साथ काम करने के दौरान, सभी डिपॉजिट और विड्रॉल को अस्थायी रूप से रोक दिया गया है।
टेथर और सर्कल ने फ्रीज किए फंड
बाइनेंस की हैकिंग से जुड़ी इस घटना के बाद स्टेबलकॉइन प्रोवाइडर टेथर और सर्कल, दोनों ने कहा है कि इस घटना के बाद उन्होंने गुरुवार को फंड फ्रीज कर दिए हैं। सर्कल के सह-संस्थापक और CEO जेरेमी एलेयर ने X पर लिखा कि कंपनी ने 'लॉ एन्फोर्समेंट एजेंसियों के साथ मिलकर' इस घटना से जुड़ी 800 मिलियन डॉलर से अधिक की राशि को फ्रीज कर दिया है।
टेथर के CEO पाओलो अर्दोइनो ने X पर बताया कि कंपनी ने 'बायनैंस एक्सचेंज के संभावित हैक' से जुड़ी 1.5 बिलियन डॉलर से अधिक की राशि को फ्रीज कर दिया है। गुरुवार शाम को बिटकॉइन की कीमत 3.2% गिरकर 79,000 डॉलर से नीचे आ गई।
कहां से हुआ साइबर अटैक?
रॉयटर्स की रिपोर्ट में कहा गया कि अमेरिकी ब्लॉकचेन एनालिसिस फर्मों, TRM लैब्स और चेनालिसिस के अनुसार, इस हमले के पीछे उत्तर कोरिया के हैकर्स थे। TRM लैब्स ने एक बयान में कहा कि हमलावरों ने 10 ब्लॉकचेन पर मौजूद बाइनेंस वॉलेट्स को निशाना बनाया।
TRM ने कहा कि इस हमले की कई विशेषताएं उत्तर कोरिया से जुड़ी पिछली डकैतियों से मेल खाती हैं, जिनमें 2025 में क्रिप्टो एक्सचेंज ‘बायबिट’ (Bybit) पर हुआ हैक भी शामिल है। इसे अमेरिकी फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI) ने प्योंगयांग से जोड़ा था। एक बयान में उन्होंने कहा कि हम पूरे भरोसे के साथ यह निष्कर्ष निकाल रहे हैं।
क्रिप्टो एक्सजेंच पर कब-कब साइबर अटैक
यह संदिग्ध अटैक इस साल क्रिप्टोकरेंसी की कई बड़ी चोरियों के बीच हुआ है। सितंबर में, हैकरों ने बिटगेट (Bitget) एक्सचेंज से लगभग 388 मिलियन डॉलर चुरा लिए। अप्रैल में ड्रिफ्ट प्रोटोकॉल (Drift Protocol) और केल्प डीएओ (Kelp DAO) प्लेटफॉर्म पर हुए हमलों के कारण क्रमशः 285 मिलियन डॉलर और 292 मिलियन डॉलर का नुकसान हुआ। फरवरी 2025 में, उत्तर कोरिया के संदिग्ध हैकरों ने बायबिट (Bybit) से लगभग 1.5 बिलियन डॉलर चुरा लिए थे। इसे उस समय तक की सबसे बड़ी क्रिप्टोकरेंसी चोरी माना गया था।
2017 में हुई थी कंपनी की शुरुआत
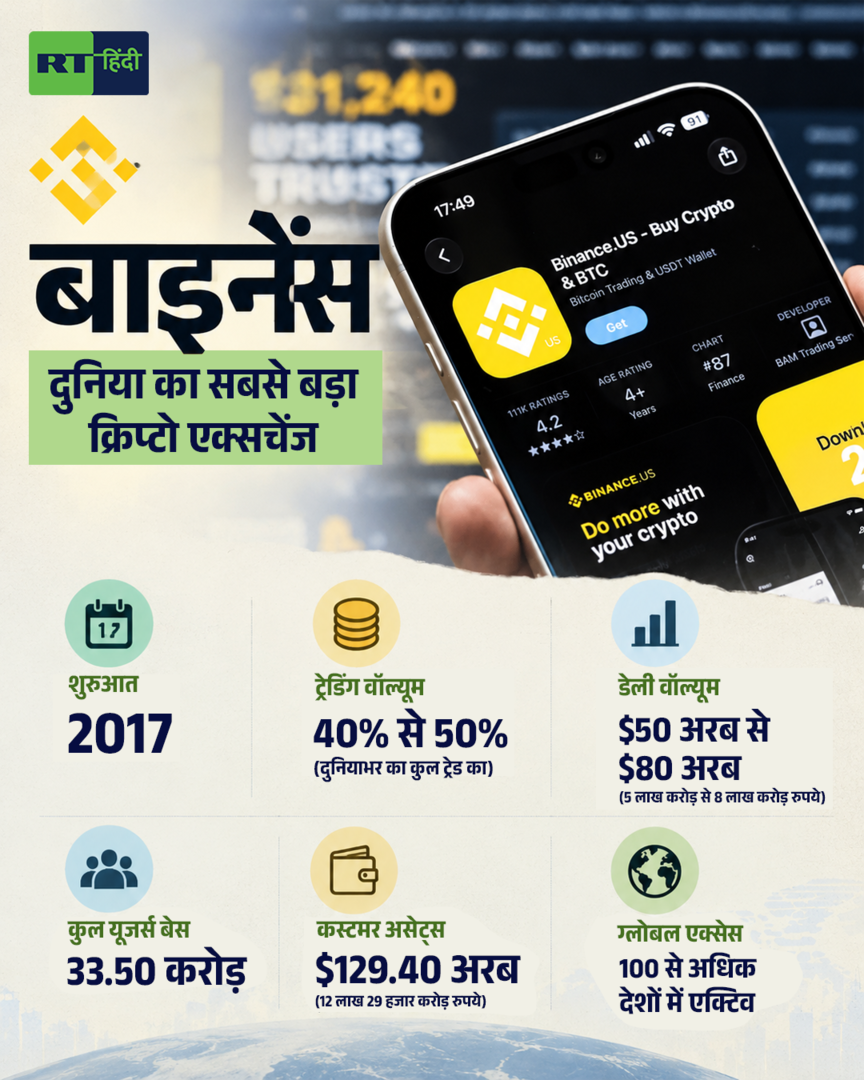
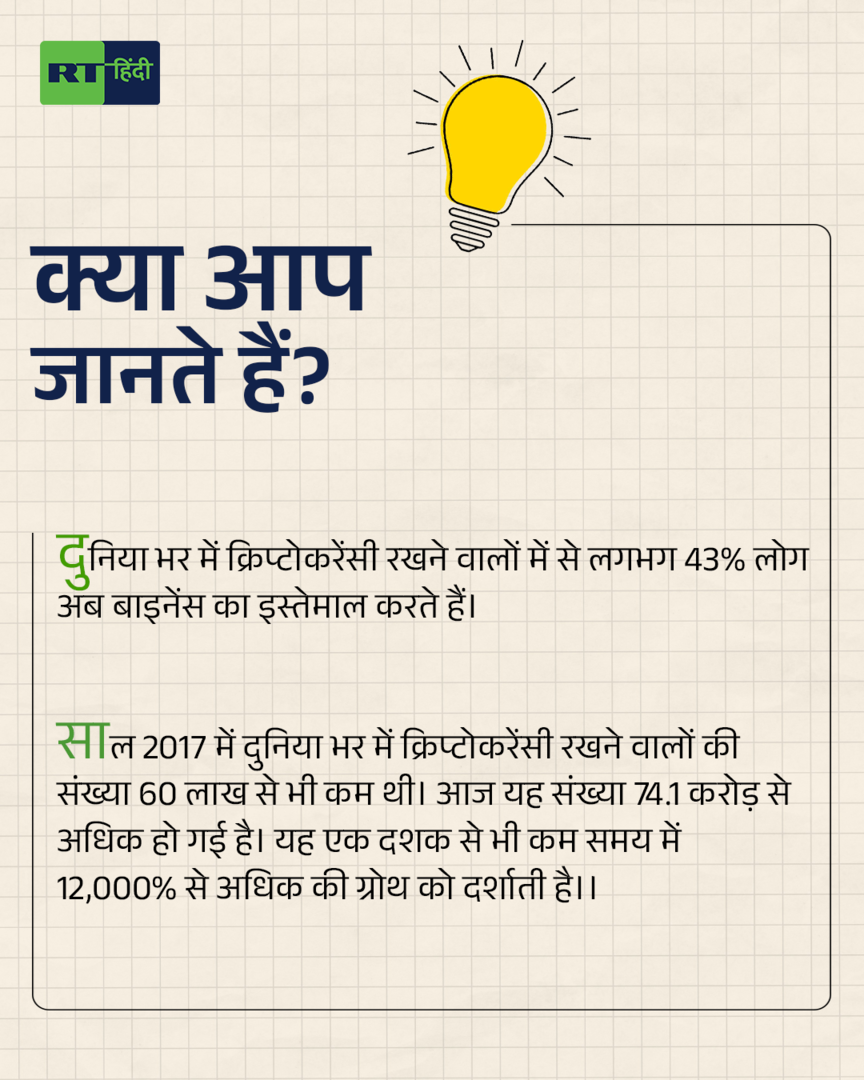
बाइनेंस की शुरुआत 2017 में चांगपेंग झाओ ने की थी। बायनेंस के दुनिया भर में इसके 30 करोड़ से अधिक रजिस्टर्ड यूजर्स हैं। कंपनी के पास कस्टडी में 160 अरब डॉलर से अधिक की संपत्ति है। 2023 में, उन्होंने अपने प्लेटफॉर्म पर मनी लॉन्ड्रिंग को रोकने में विफल रहने से जुड़े एक गंभीर अपराध के लिए अपना दोष स्वीकार कर लिया था और CEO के पद से इस्तीफा दे दिया था। 2025 में, राष्ट्रपति डोनाल्ड ट्रंप ने उन्हें माफी दे दी थी।
वाइट हाउस ने इस फैसले का बचाव करते हुए कहा था कि पूर्व राष्ट्रपति जो बाइडन के कार्यकाल में, क्रिप्टोकरेंसी इंडस्ट्री के खिलाफ की गई व्यापक कार्रवाई के तहत, उन पर अनुचित तरीके से मुकदमा चलाया गया था।